Zum Inhalt springen
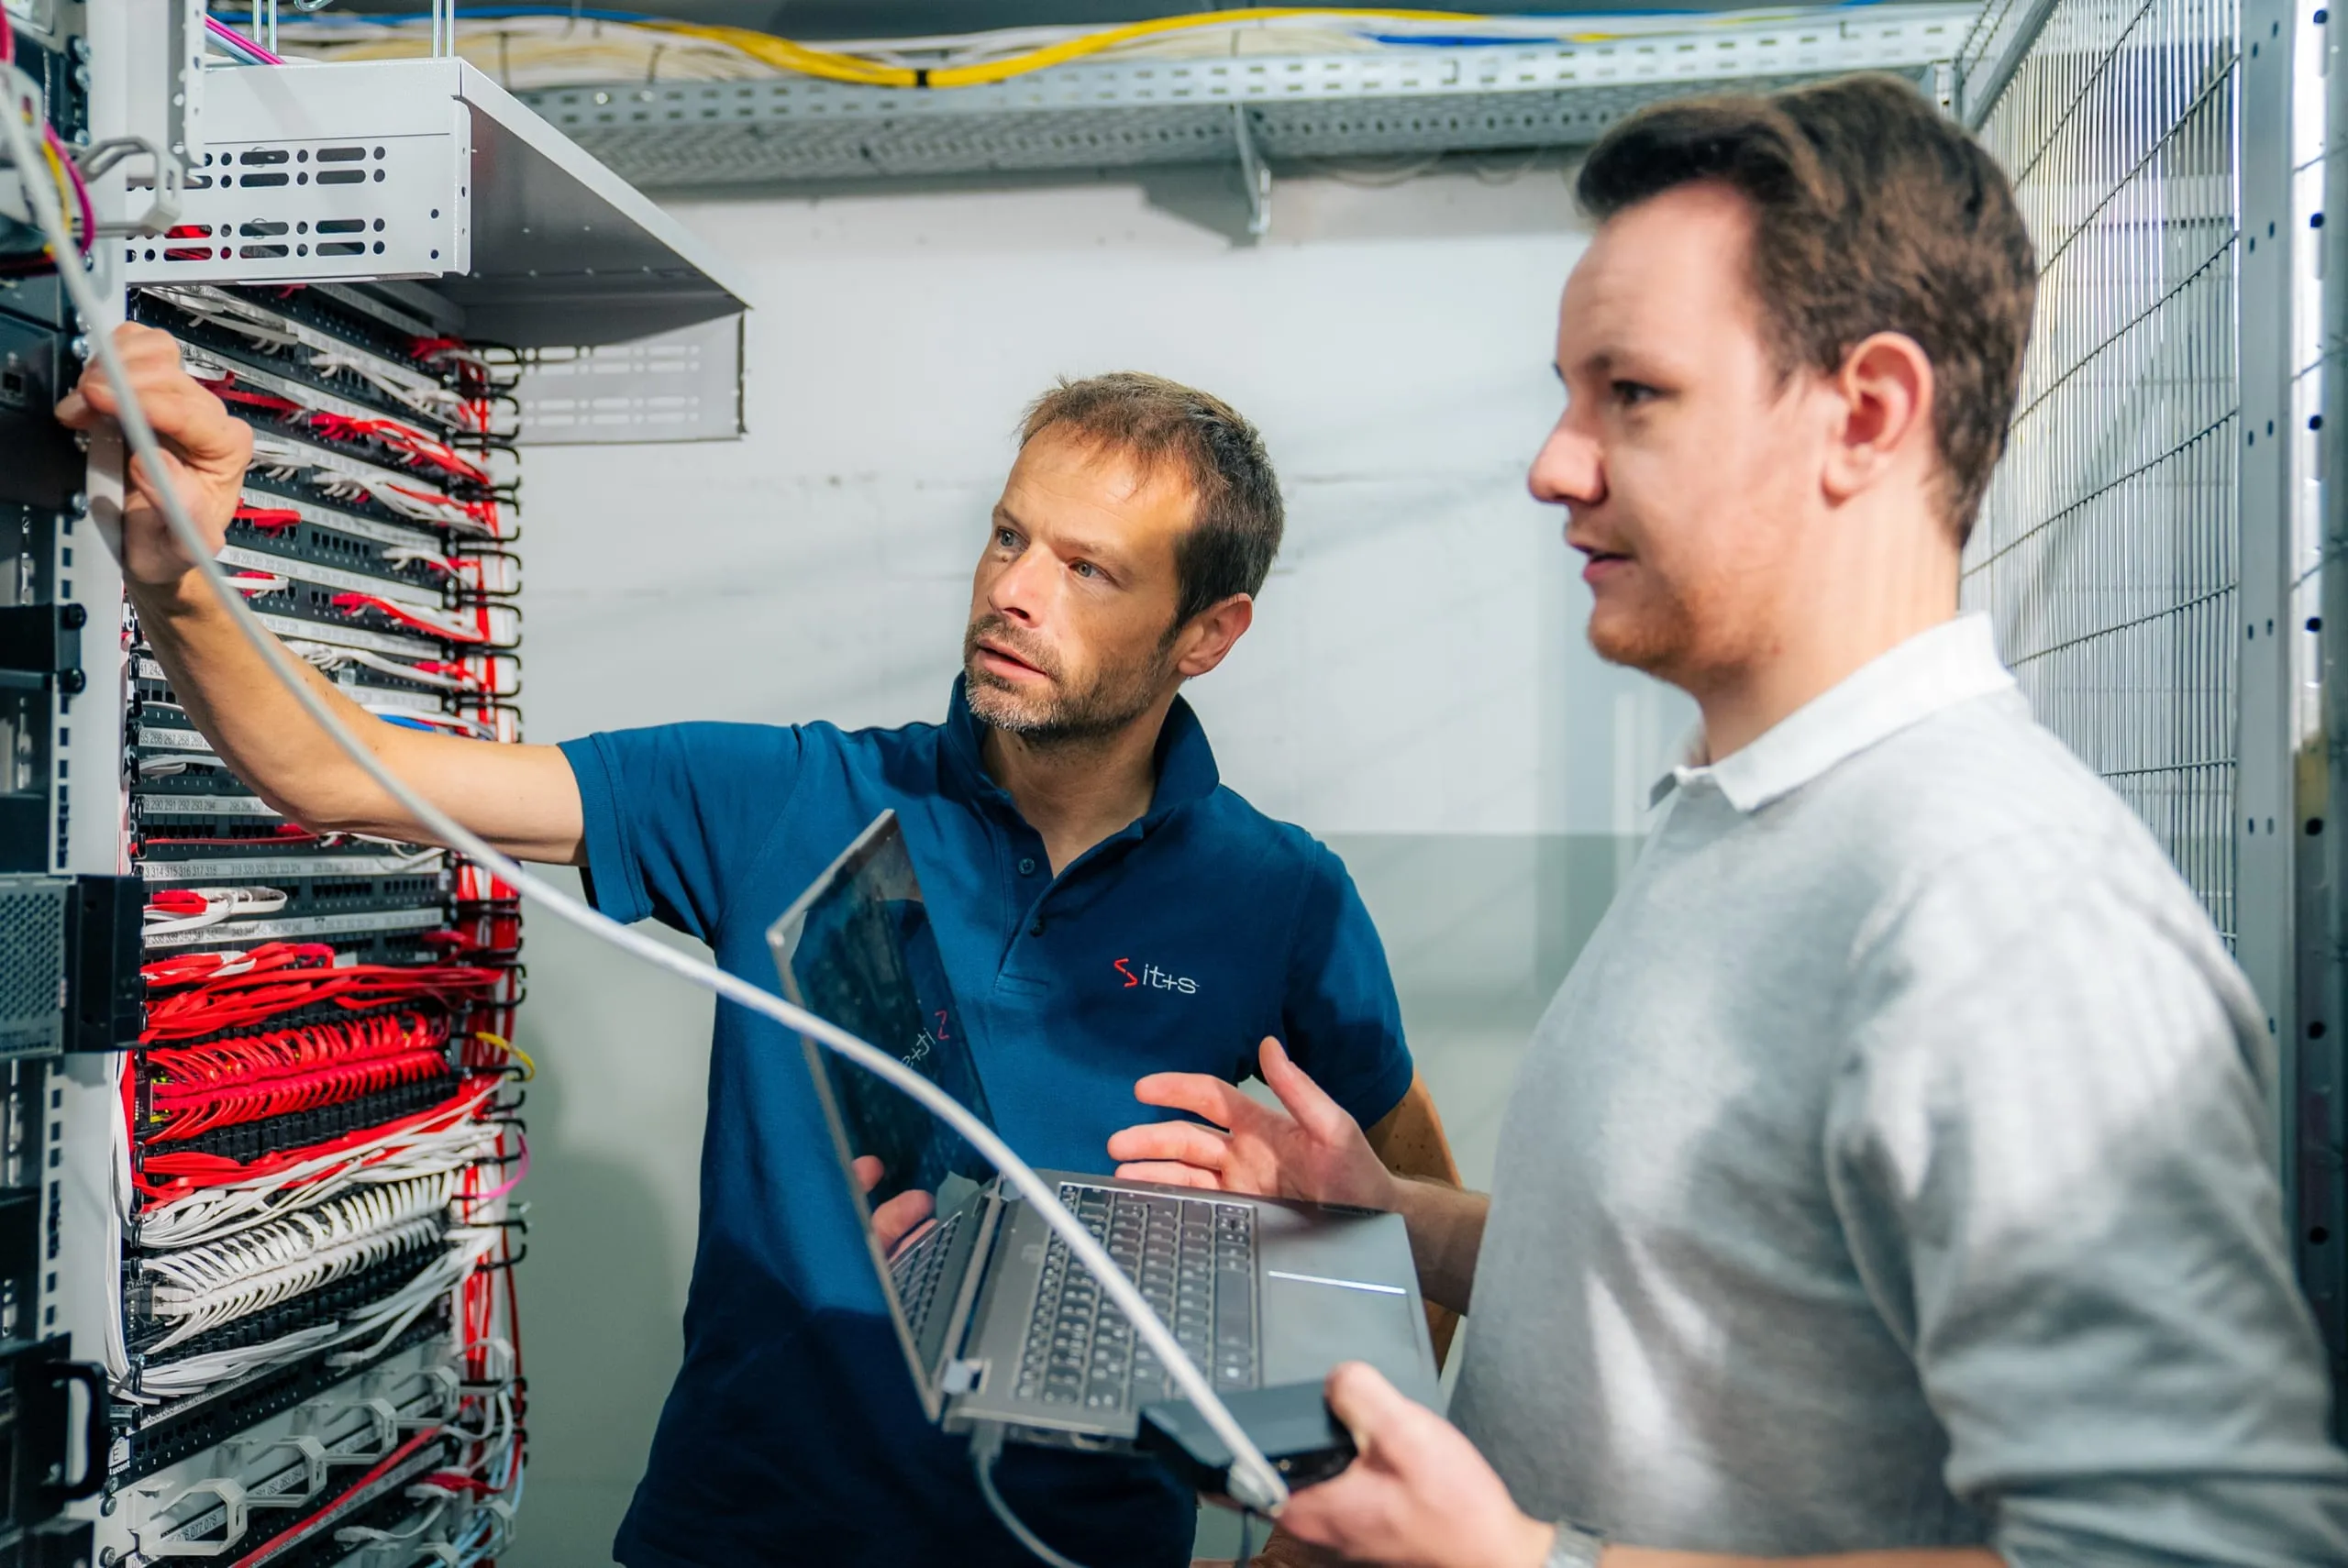
Zwei Techniker stehen vor einem Rack mit Servern und Switches und schauen gemeinsam auf einen Laptop.

IT-Sicherheit Sicherheit, die Ihrem Betrieb den Rücken freihält

Von Endpoint bis Backup: aufeinander abgestimmte Bausteine und ein Team, das im Ernstfall schnell für Sie da ist.

Haltung

„Ein einziger Vorfall kann einen Betrieb tagelang anhalten. Genau davor schützen wir Sie: mit Bausteinen, die ineinandergreifen, und mit Menschen, die im Ernstfall schnell reagieren.“

Best Practice

So sieht guter Schutz in sieben Bausteinen aus

Endpoint Security

1 / 7

Der Angriff wird gestoppt, der Angreifer gefunden

Sophos läuft auf jedem Gerät, vom Notebook bis zum Linux-Server, mit eigenen Regeln je Gerätegruppe. Abschalten lässt er sich auch mit lokalen Administratorrechten nicht, und EDR zeigt, woher eine Datei kam und wo sie sonst noch liegt.

  • Sophos Endpoint
  • CryptoGuard
  • Tamper Protection
  • Web und Application Control
  • Sophos EDR und XDR
  • MDR rund um die Uhr
E-Mail-Sicherheit

2 / 7

Mehrere Ebenen, vom Absender bis zum Klick

Vor dem Postfach filtert Exchange Online Protection, dahinter steht Sophos als zweite Stufe. SPF, DKIM und DMARC klären, wer in Ihrem Namen senden darf, auch für Drittsysteme wie das ERP. Ist ein Postfach doch gekapert, ziehen wir die Sitzungen zurück und suchen die stillen Weiterleitungsregeln.

  • Exchange Online Protection
  • SPF, DKIM, DMARC
  • Sophos Mailflow
  • Impersonation Protection
  • Time-of-Click
  • Sitzungs-Widerruf

Multifaktor-Authentifizierung

3 / 7

Ein gestohlenes Passwort reicht nicht mehr

Number Matching statt abtippbarer Codes, und Conditional Access entscheidet je Zugriff, was verlangt wird. Davor räumen wir auf: getrennte Administratorkonten, alte Anmeldeverfahren aus. Was kein Entra ID kann, bekommt sein Passwort aus dem Tresor statt aus dem Kopf.

  • Microsoft Authenticator
  • Conditional Access
  • Legacy Authentication aus
  • FIDO2 und Passkeys
  • Windows Hello for Business
  • Keeper mit SSO

Firewall und VPN

4 / 7

Standorte, Cloud und Homeoffice in einem Netz

Eine Sophos-Firewall je Standort, dazwischen SD-WAN über mehrere Provider, dazu VPN für Homeoffice und Standortkopplung. Innen trennt ein Zonenkonzept Produktion, Büro und Gäste, und im Verkehr prüft die Angriffserkennung mit Augenmaß.

  • Sophos XGS
  • SFOS 22
  • SD-WAN und Multi-WAN
  • Sophos Connect
  • VLAN-Segmentierung
  • Intrusion Prevention
  • ZTNA

Backup und Wiederherstellung

5 / 7

Die Kopie, die ein Angreifer nicht löschen kann

Veeam sichert Server, virtuelle Maschinen, Arbeitsplätze und Microsoft 365 nach 3-2-1-1-0. Je System steht eine Zielzeit fest, eine Kopie liegt unveränderbar im deutschen Rechenzentrum, und der Wiederanlauf wird geprobt statt angenommen.

  • Veeam Backup & Replication
  • Veeam für Microsoft 365
  • 3-2-1-1-0
  • RTO und RPO je System
  • Hardened Repository
  • S3 Object Lock
  • SureBackup

Mitarbeiter-Awareness

6 / 7

Wer die Mail meldet, gehört zur Abwehr

Eine Nullmessung zeigt, wo Sie stehen, danach kommen Schulung im Haus und Simulationen in Wellen. Ausgewertet wird je Gruppe, ohne Namen auf einer Liste, und die Meldequote sagt mehr über eine Belegschaft aus als die Klickquote.

  • Nullmessung
  • Präsenzschulung
  • Kampagnen in Wellen
  • Meldeknopf in Outlook
  • Auswertung je Gruppe
  • Passwortmanager

E-Mail-Archivierung

7 / 7

Jede Mail aufbewahrt, in Sekunden wiedergefunden

MailStore archiviert über eine Journalregel, bevor jemand löschen kann, und übernimmt Altbestände aus PST-Dateien. Fristen laufen als Regel je Gruppe von Mails, die Postfächer werden durch Deduplizierung wieder schlank, und der Prüfer bekommt seinen eigenen Zugang.

  • MailStore Server
  • Journalregel
  • PST-Import
  • Deduplizierung
  • Aufbewahrungsfristen
  • Legal Hold
  • Auditor-Zugriff

Zertifiziert

„Wir setzen auf bewährte Sicherheitslösungen und sind auf sie geschult, darunter Sophos als Gold-Partner. So steht hinter Ihrem Schutz ein Team, das die Technik wirklich beherrscht.“

Aus dem Alltag

Sechs Angriffe und Pannen, gegen die wir Sie schützen

Zu jedem Fall gibt es einen eigenen Beitrag.

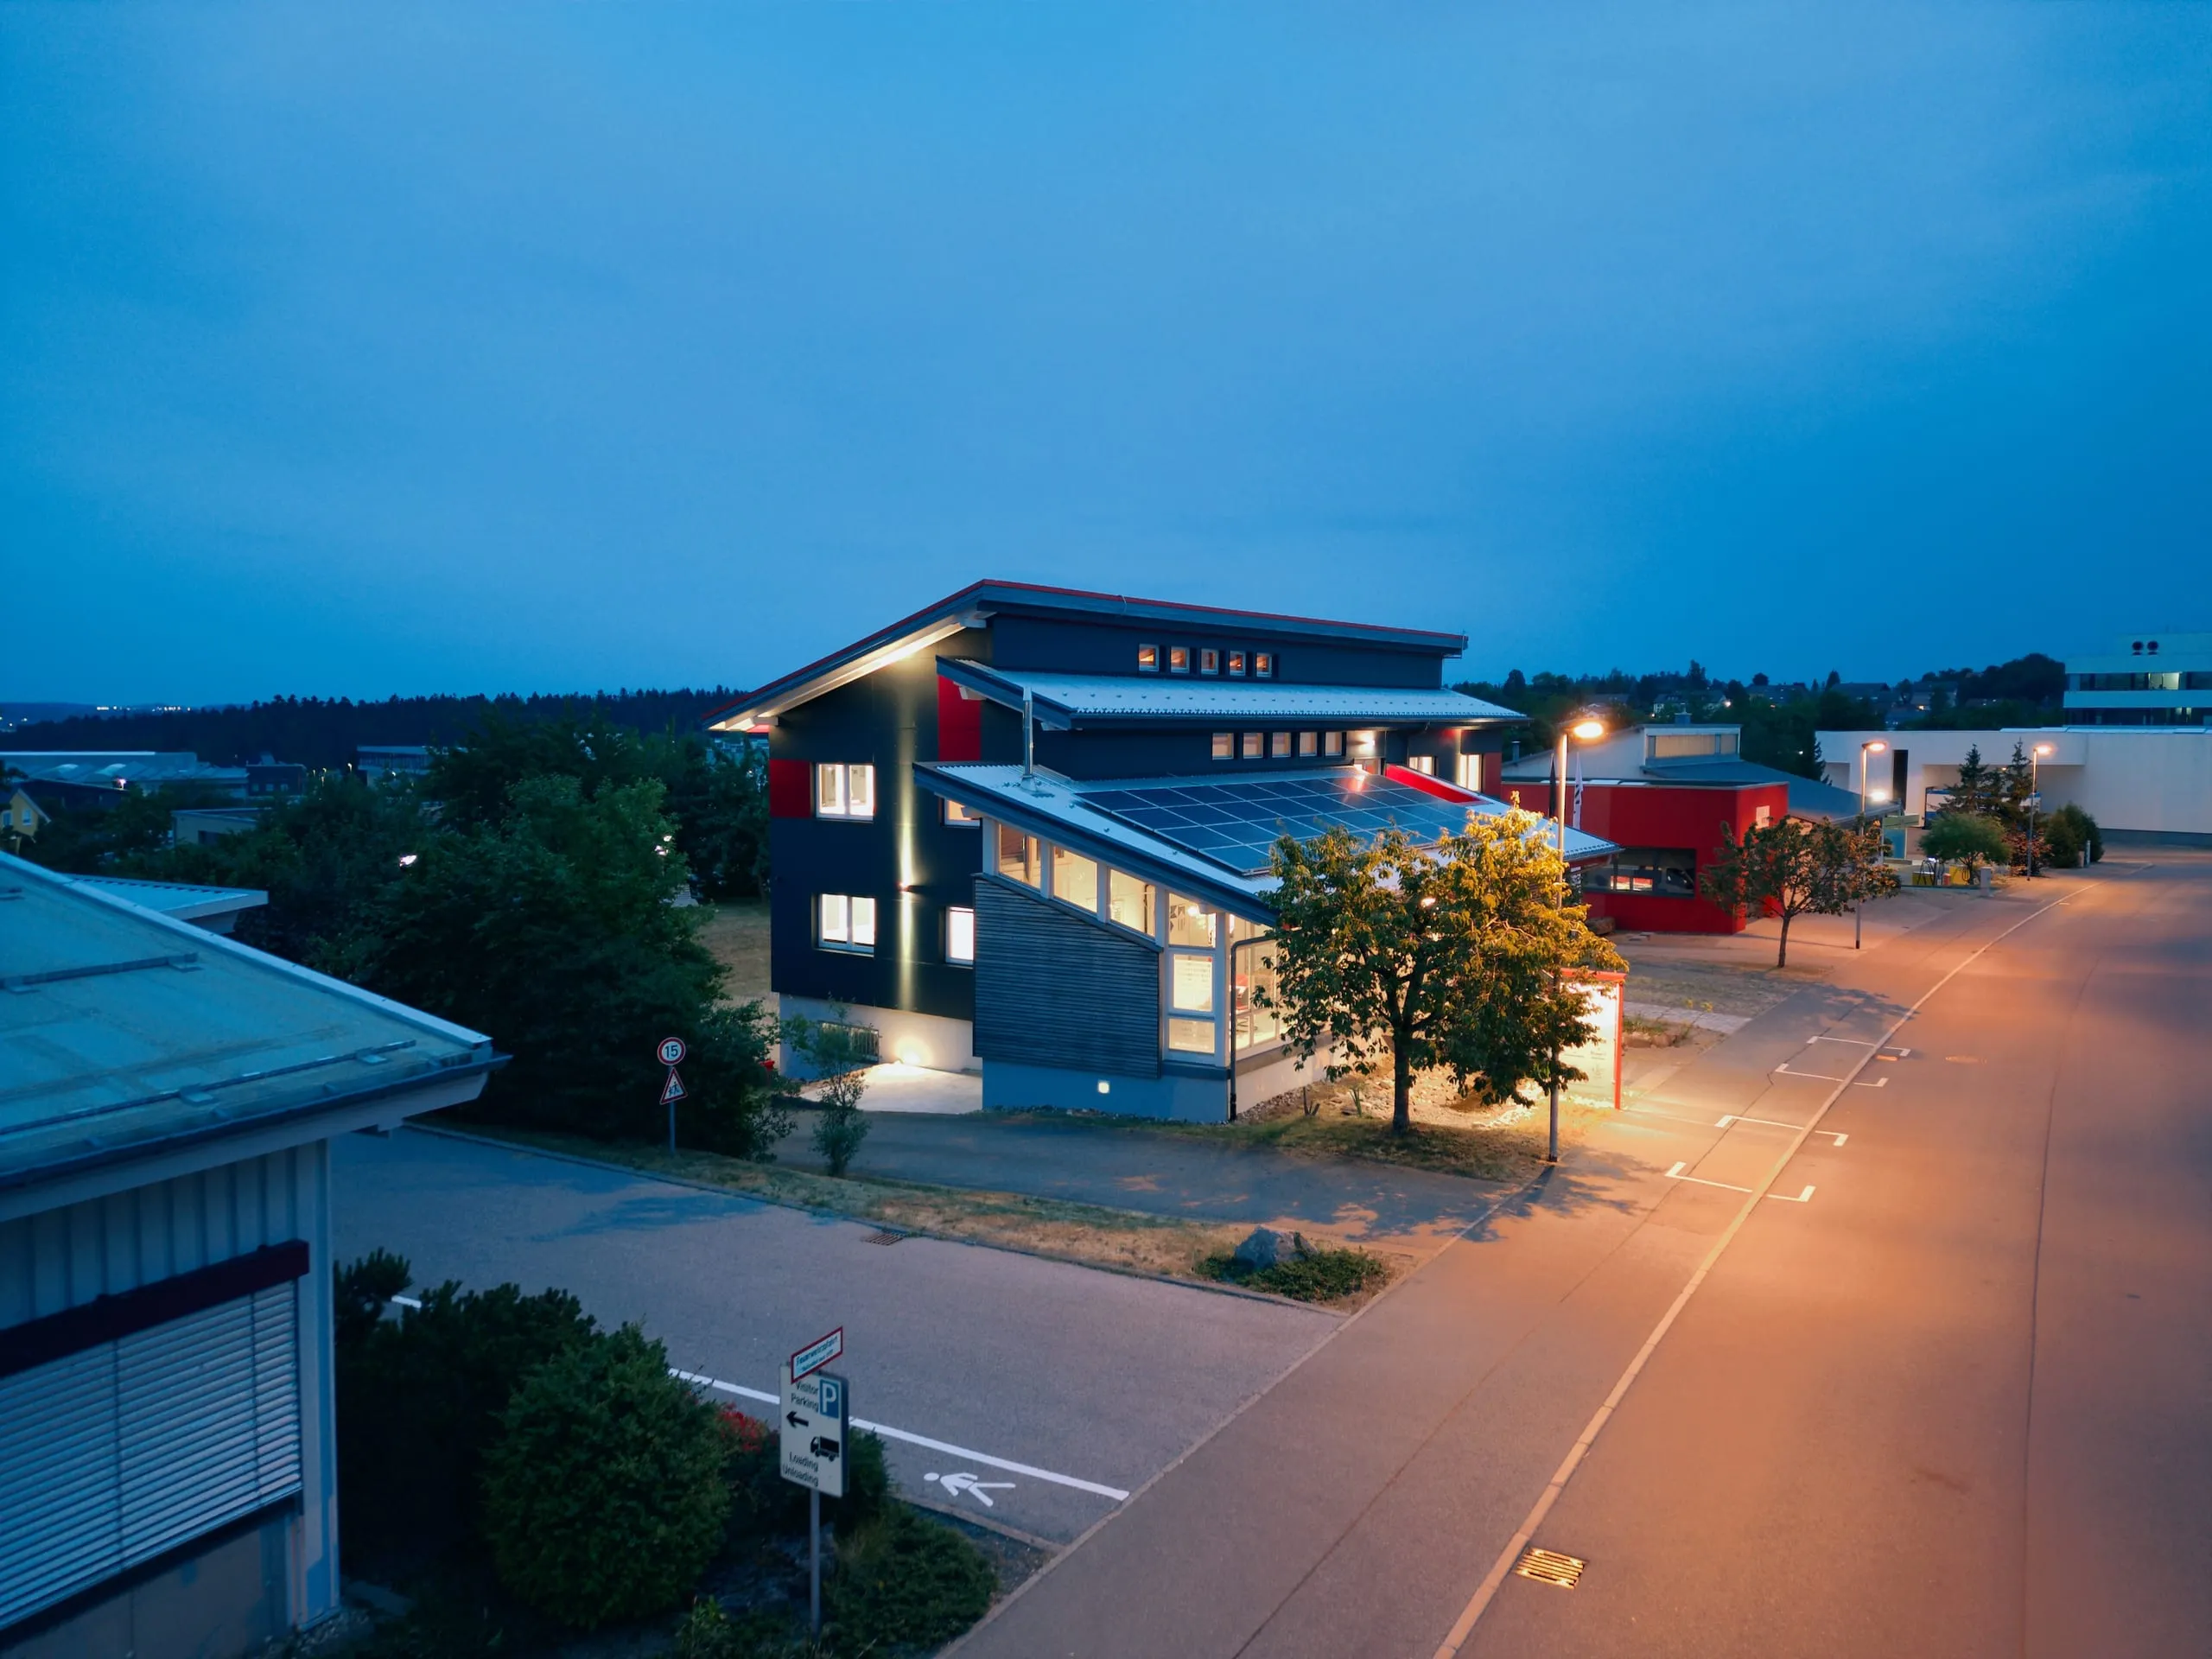
Das Bürogebäude in der Dämmerung von oben, die Nacht bricht gerade herein.

01 Ransomware nachts

Freitagnacht beginnt die Verschlüsselung

CryptoGuard beendet den Prozess und holt die Dateien aus seiner Zwischenkopie zurück. Wäre der Angriff weiter gekommen, stünde die unveränderbare Sicherung bereit, die ein Angreifer nicht löschen kann.

Ganzen Beitrag lesen

Eingesetzte Technik

  • CryptoGuard
  • Rollback
  • Hardened Repository
  • Sophos MDR
Projekt und Migration

Vom Bestand zum Zielbild

In fünf Schritten, ohne dass der Betrieb dabei stillsteht.

  • 01

    Bestand lesen

    Welche Geräte, Postfächer, Regeln und Sicherungen es gibt, und was davon wirklich läuft. Wir schauen nach, statt zu fragen.

  • 02

    Risiken sortieren

    Wir sagen ehrlich, was zuerst dran ist: das, was im Ernstfall am meisten kostet, nicht das, was am schnellsten verkauft ist.

  • 03

    Zielbild auf einem Blatt

    Bausteine, Stufen und Ausnahmen stehen auf einem Blatt, das Sie freigeben, bevor jemand etwas umstellt.

  • 04

    Umbau in Wellen

    Erst eine Pilotgruppe, dann Abteilung für Abteilung. Server und Firewall außerhalb der Arbeitszeit, mit einem Weg zurück.

  • 05

    Übergeben und üben

    Die Dokumentation versteht auch ein neuer Administrator, und der Wiederanlauf wird geprobt, bevor wir sagen, dass er funktioniert.

Zusammenspiel

Woran Sicherheit sonst noch hängt

Womit der Schutz zusammenhängt und wo er sonst noch greift.

  • Managed Service

    Wer die Alarme sieht, die Updates fährt und im Ernstfall ans Telefon geht.

    Zum Betrieb
  • Microsoft 365

    Identitäten, Postfächer und Geräte in einer Verwaltung statt in dreien.

    Zu Microsoft 365
  • Netzwerk und WLAN

    Das Netz darunter: Segmente, Zugänge und ein WLAN, das Gäste vom Betrieb trennt.

    Zum Netzwerk
  • Server und Rechenzentrum

    Wo Ihre Systeme stehen, wer sie härtet und wie sie im Notfall wieder hochkommen.

    Zur Infrastruktur
  • Digitale Prozesse

    Freigaben und Vier-Augen-Prinzip als Ablauf im System, nicht als Merksatz.

    Zu den Prozessen
  • Support

    Wen Sie erreichen, wenn es brennt, und wie schnell jemand draufschaut.

    Zum Support
Häufige Fragen

Was uns vorher gefragt wird

Erstgespräch vereinbarenKostenlos und unverbindlich
Wo fangen wir an, wenn das Budget begrenzt ist?

Zuerst dort, wo ein Vorfall den Betrieb anhält: bei der Sicherung und beim zweiten Faktor. Beides kostet wenig und wirkt sofort, der Rest kann in Etappen folgen.

Reicht der Defender nicht, der in Windows drin ist?

Der Defender schützt den einzelnen Rechner ordentlich und ist in Windows ohne Aufpreis dabei. Für ein Unternehmen reicht das selten. Wer alle Geräte zentral verwalten, Alarme sehen und auf Angriffe reagieren will, braucht dafür kostenpflichtige Lizenzen, etwa Microsoft Defender for Business oder Microsoft 365 Business Premium. Den Draht zur Firewall, über den Endpoint und Firewall aufeinander reagieren, hat er auch dann nicht.

Was passiert, wenn nachts ein Alarm kommt?

Der Schutz stoppt den Angriff auf dem Gerät, die Firewall nimmt es vom Netz, und wir übernehmen den Fall aus dem Monitoring. Mit Sophos MDR untersuchen Analysten sofort und greifen im vereinbarten Rahmen ein. Bei uns läuft die Meldung im Support auf, sofern Ihre Betreuung bei uns liegt.

Wie schnell sind wir nach einem Ransomware-Angriff wieder online?

Das hängt daran, was vorher festgelegt wurde. Wir vereinbaren je System eine Zielzeit und proben den Wiederanlauf, damit die Zahl aus einem Protokoll kommt und nicht aus einer Annahme.

Bringt eine Schulung im Jahr überhaupt etwas?

Als einziges Mittel nicht. Eine Schulung im Haus, danach Simulationen in Wellen und ein Meldeknopf, über den man ohne Angst melden kann: erst zusammen ändert das Verhalten.

Sind wir von NIS2 betroffen?

Das hängt an Branche und Größe, und prüfen muss es jedes Unternehmen selbst. Einen ersten Anhaltspunkt gibt die Betroffenheitsprüfung des BSI, in Grenzfällen gehört die Bewertung zu einem Anwalt. Auch wer nicht darunter fällt, merkt das Gesetz oft über seine Kunden, die nach dem Stand der IT-Sicherheit fragen. Bei den technischen Maßnahmen, die es verlangt, setzen wir mit Ihnen an: Sicherung, Mehrfaktor-Anmeldung, Zugriffsrechte und ein Plan für den Ernstfall.

Müssen wir alles bei Ihnen machen, oder geht auch ein einzelner Baustein?

Ein einzelner Baustein geht. Wir sagen Ihnen aber dazu, was dann offen bleibt, damit Sie die Lücke kennen und nicht später davon überrascht werden.

Aus der Praxis

Betriebe, die uns ihre Sicherheit anvertrauen

Sturm, Sanitär- und Heizungstechnik und Fuchs Werbetechnik erzählen, wie das aussieht.

Alle Referenzen
  • Elektro Vale
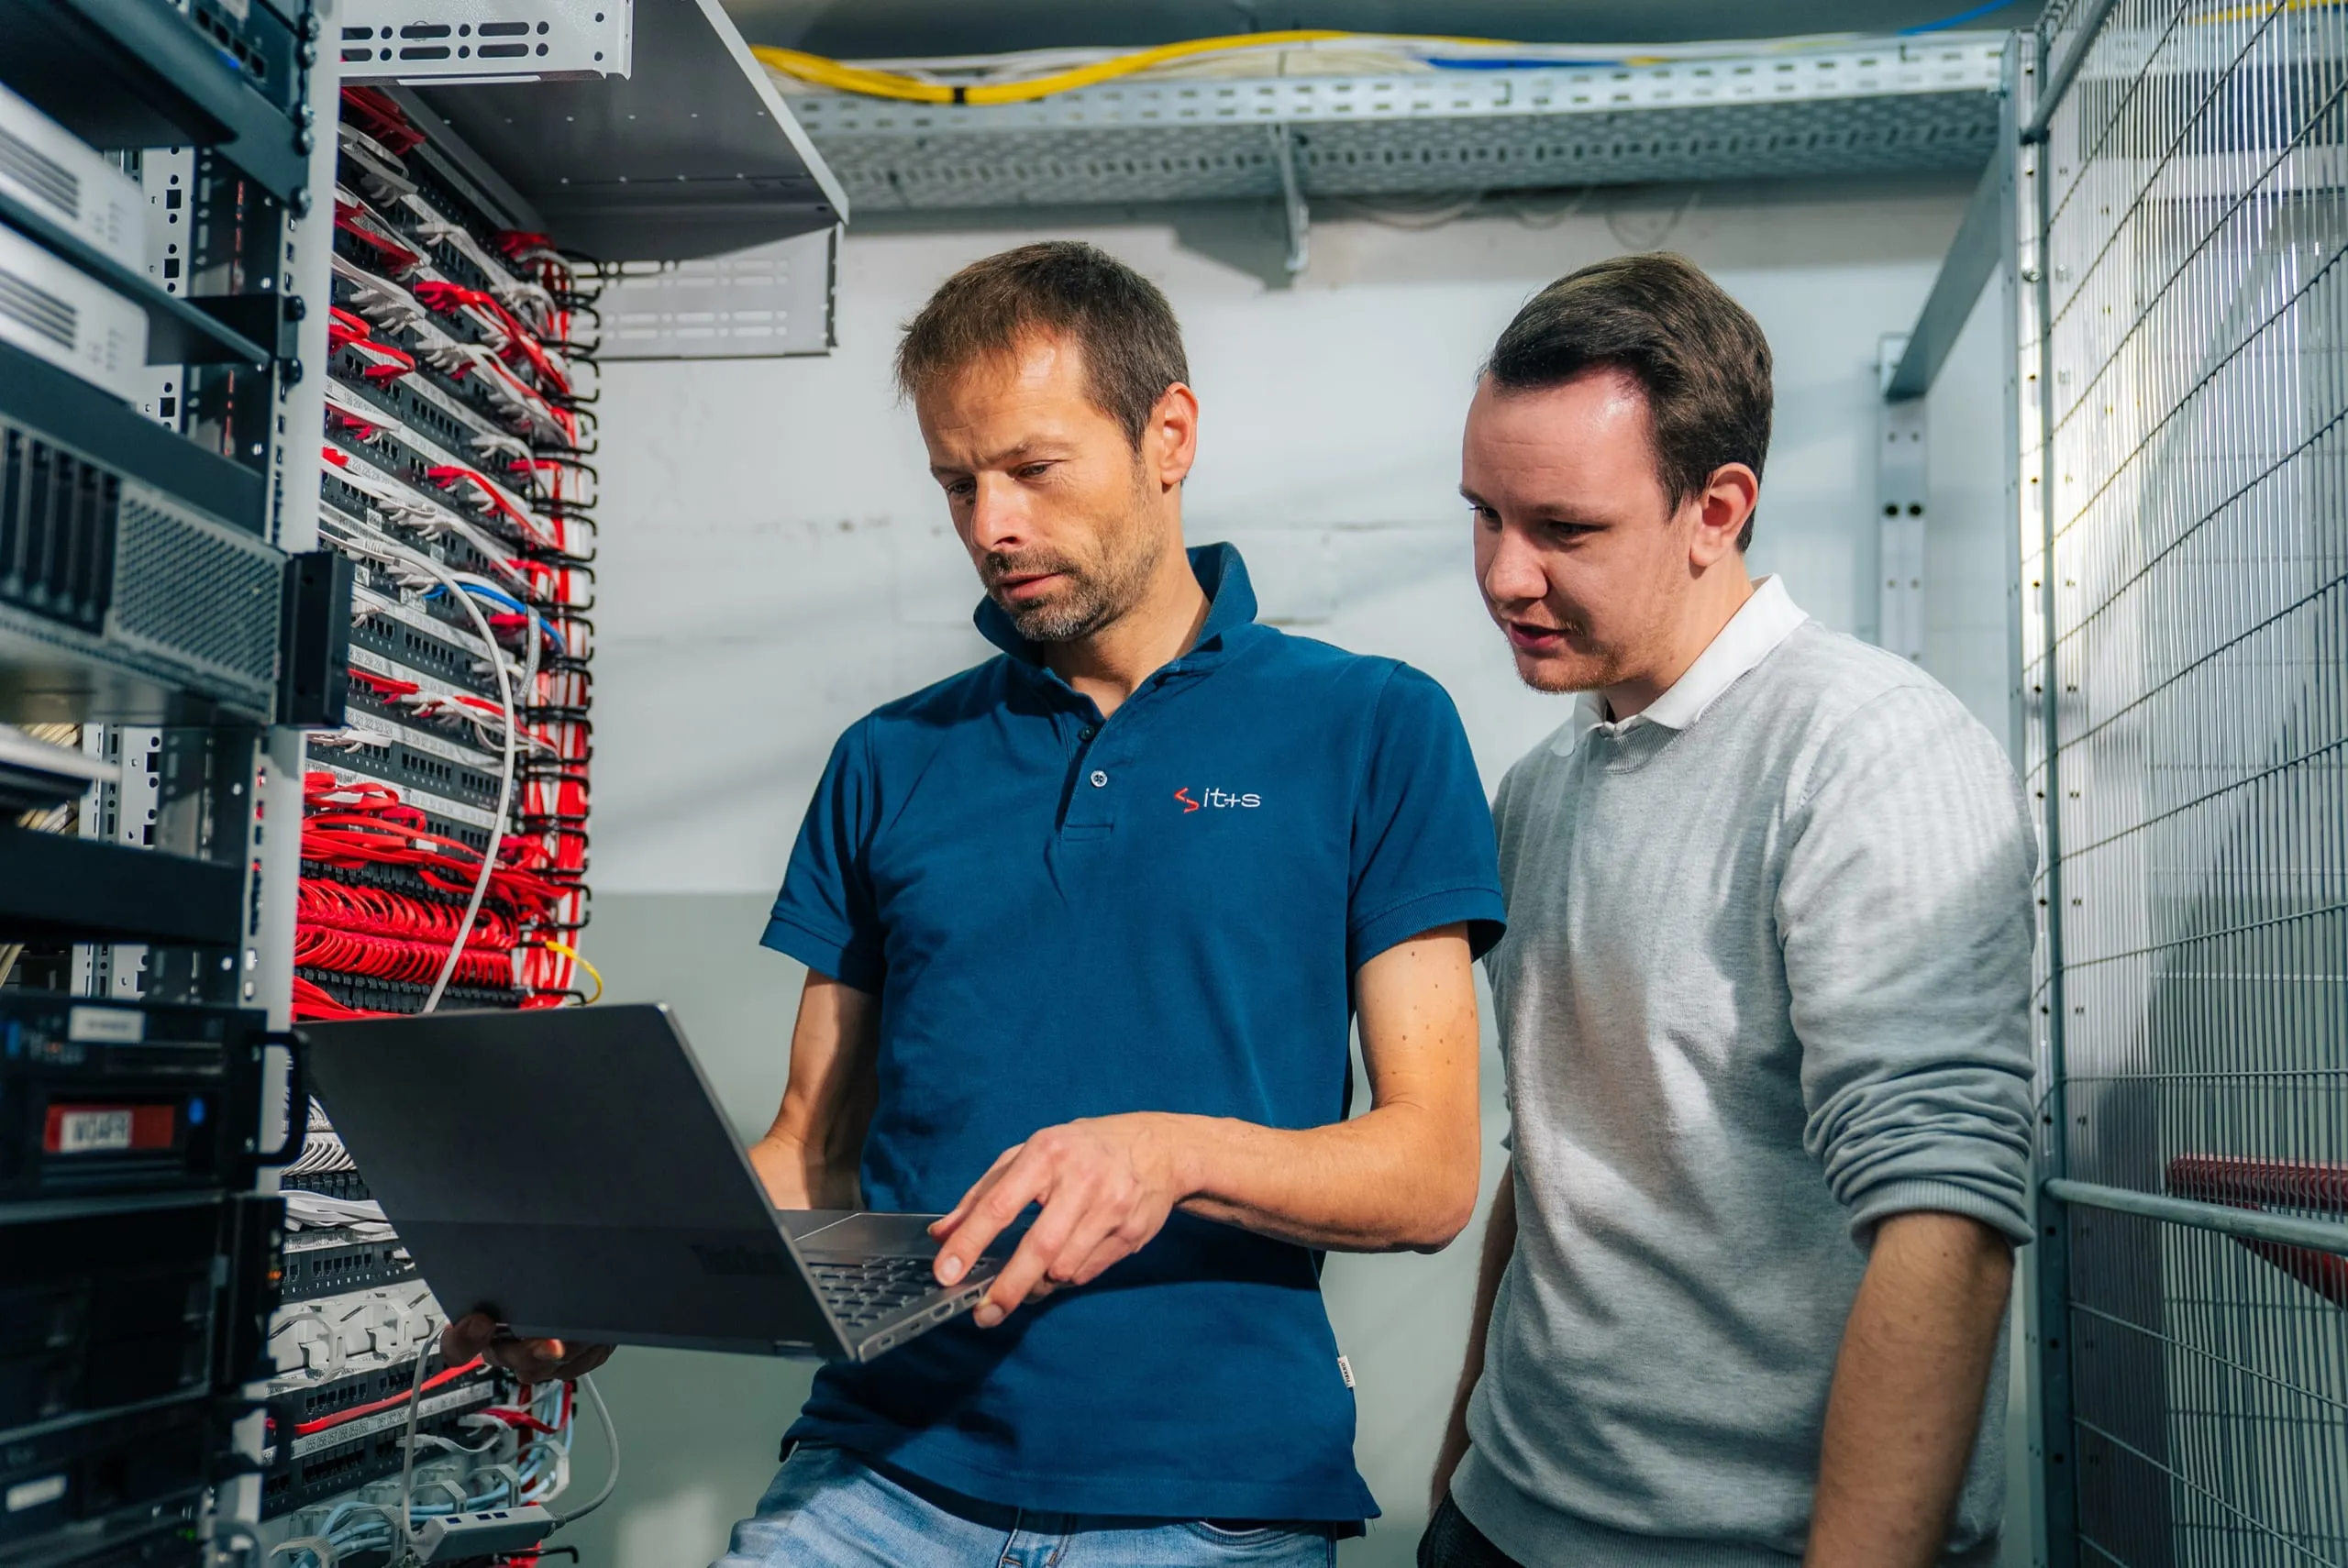
Zwei Techniker von IT+S besprechen am Serverschrank die Verkabelung, einer hält den Laptop.

Sprechen wir über Ihre Sicherheit

Kostenlos und unverbindlich.

Worum geht es?

Ein Klick genügt, den Rest klären wir im Gespräch.

Was soll sich ändern?

Zwei, drei Sätze genügen. Beides ist freiwillig.

Wann soll es losgehen?
Zu Ihrem Betrieb

Damit die richtige Person zurückruft.

Wie viele Mitarbeiter?*
Sind Sie schon Kunde bei uns?*
Wie erreichen wir Sie?

Wir melden uns innerhalb eines Werktags.

Wann erreichen wir Sie am besten?
Passt alles?

Lieber direkt sprechen?Matthias HolzerOrganisationsberatung, über unsere Zentrale

+49 7441 9114 0